使用pam做用户认证.note
以上实验建立在完整加密openvpn上做,使用easyrsa颁发的证书
方法一: 使用目录读取用户信息
apt install libpam-pwdfile
vim /etc/pam.d/openvpn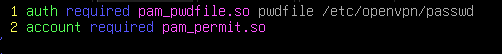
touch /etc/openvpn/passwd
echo -n "root:" >> /etc/openvpn/passwd
openssl passwd -5 | tee -a /etc/openvpn/passwd
chmod 600 passwd
vim /etc/openvpn/server.conf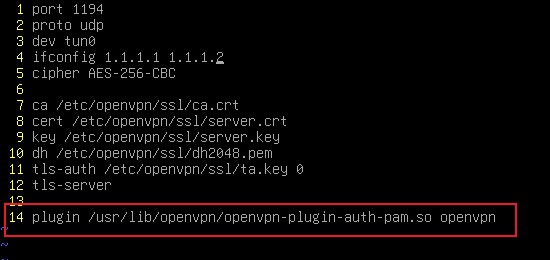
chmod 600 tls/ #证书权限不能太高,只能root有,不然会报错证书不安全Client:
client.ovpn.conf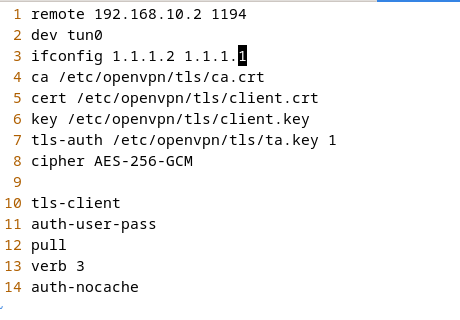
chmod 600 tls/*.key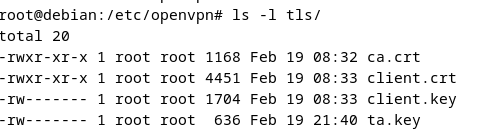
测试:
openvpn --config client.ovpn.conf #输入passwd 用户与密码
方法二:使用本地用户信息
apt install openvpn libpam0g
vim /etc/pam.d/openvpn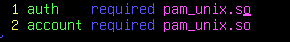
vim /etc/openvpn/server/server.conf
chmod 600 tls/   #证书权限不能太高,只能root有,不然会报错证书不安全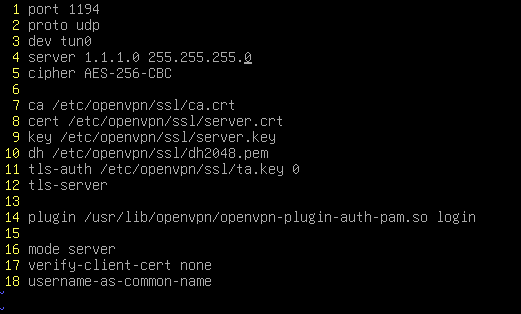
Client:
vim /etc/openvpn/client.ovpn.conf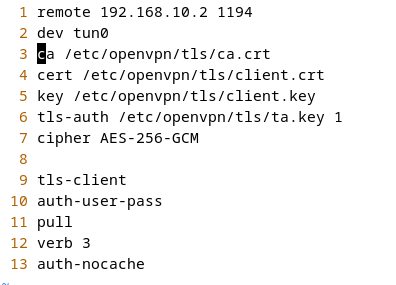
cd /etc/openvpn
chmod 600 tls/*.key
openvpn --config client.ovpn.confs
tips
客户端认证开机时的用户密码可能会有缓存,一次性要确定自己做的vpn的方式