ASAv 中配置ACL
一、ASA防火墙上 配置 ACL:
防火墙 低安全等级 主动访问 高安全等级,必须使用 ACL进行放行,才能够通信
1、配置 ACL:
(1)语法:
与路由器上的 ACL 类似access-list [ACL名称] extended [permit/deny] ....
(2)配置:
access-list ACL extended permit tcp any host 192.168.1.1 eq www //允许来自任何源地址,访问 192.168.1.1 地址的80端口的流量
2、应用 ACL:
(1)应用到单个接口:
access-group ACL in interface Outside(2)应用在全局:
access-group ACL global二、例子:
1、防火墙dmz区域提供dns服务器,配置端口映射映射到outside,其他设备通过outside接口访问:
配置接口:int g0/0 nameif dmz security-level 50int g0/1 nameif outside security-level 0# 配置端口映射:object network DMZ host 192.168.0.1 //匹配dns服务器地址object service DNS service udp destination eq domainnat (dmz,outside) source static DMZ interface service DNS DNSnat (dmz,outside) source static DMZ interface dns# 配置 ACL放行从低安全级别到高安全级别的流量:access-list DNS extended permit udp any host 192.168.0.1 eq domainaccess-group DNS in interface outside
在防火墙outside接口的in方向,放行目的地为 DNS服务器,端口为 udp 53的流量
·测试:
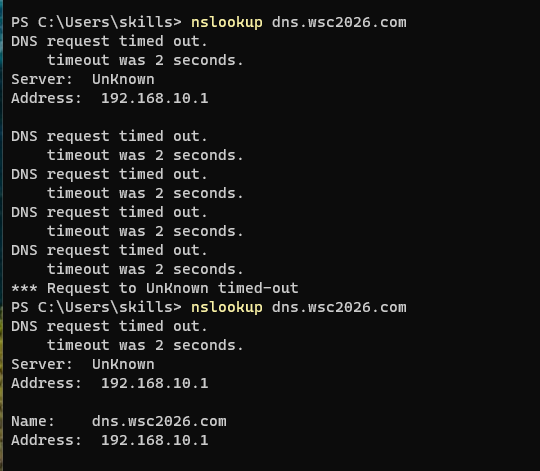
不放行ACL,无法访问:
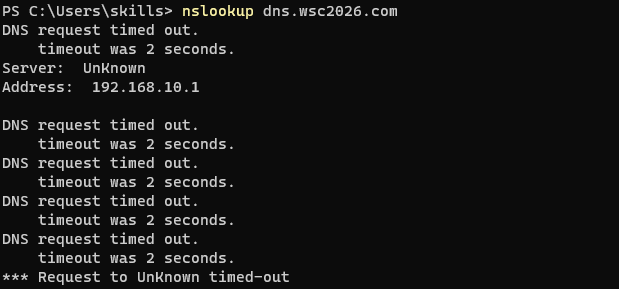
放行ACL后,访问成功: