(NAT 和 转发)课堂笔记-10.10
开启路由转发:
vim /etc/sysctl.confnet.ipv4.ip_forward=1:x# 保存退出sysctl -p
PREROUTIN 和 POSTROUTING 只会管理转发,不会管理包过滤
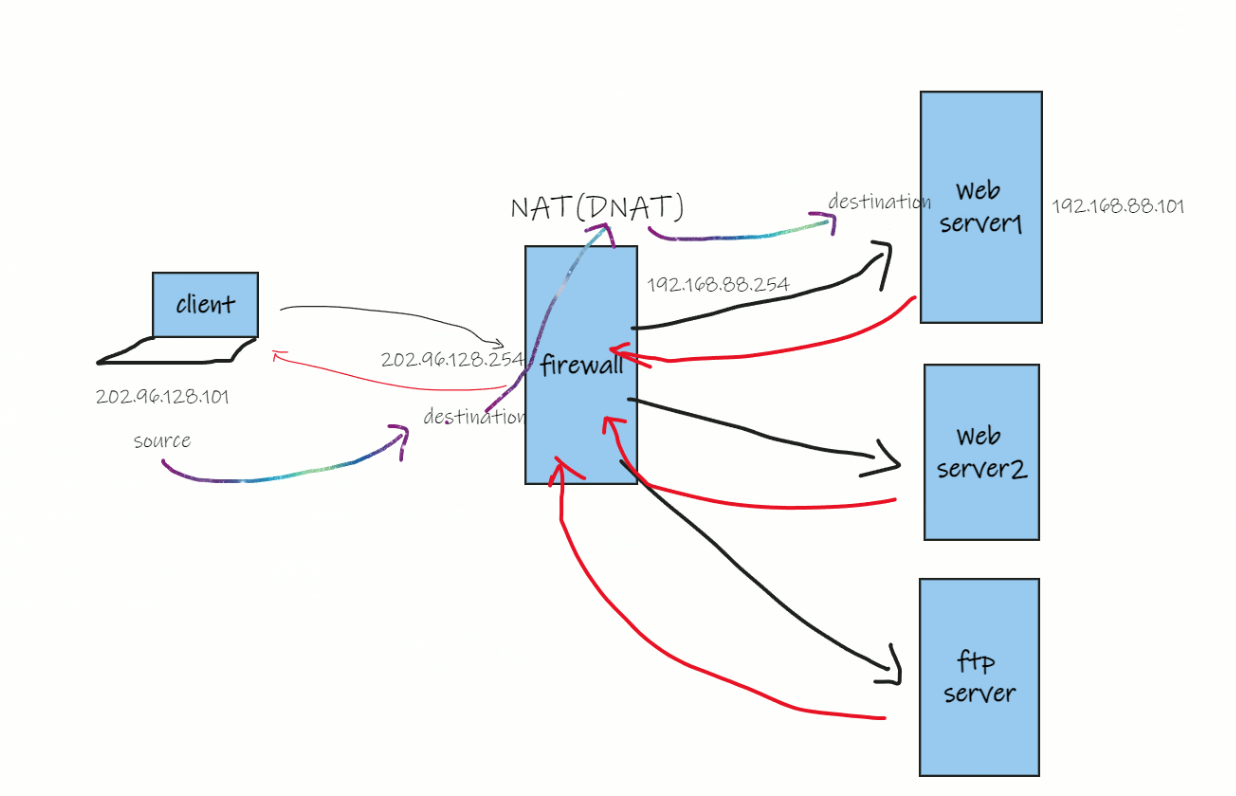
目标地址转换:
vim iptables.sh#! /bin/bashiptables -Fiptables -t nat -Fiptables -X# INPUT## FORWARDiptables -A RORWARD -m state --state ESTABLISHED,RELATED -j ACCEPTiptables -A FORWARD -s 202.96.128.100 -d 202.96.128.101 -p tcp --dport 443 -j ACCEPTiptables -A FORWARD -i lo -j ACCEPTiptables -A FORWARD -j REJECT --reject-with icmp-host-unreachable //提示客户端主机不可达## OUTPUT## PREROUTINGiptables -t nat -A PREROUTING -d 202.96.128.254 -p tcp --dport 443 -j DNAT --to 192.168.88.101 //目的地址转换iptables -t nat -A PREROUTING -d 202.96.128.254 -p tcp --dport 2201 -j DNAT --to 192.168.88.101:22 //将2201端口的流量,转发到Web服务器的22号端口 # 不同的端口,登陆到不同的机器## POSTROUTING## SAVE RULESiptables-save > /etc/iptables/rules.v4# 保存退出source iptables.sh
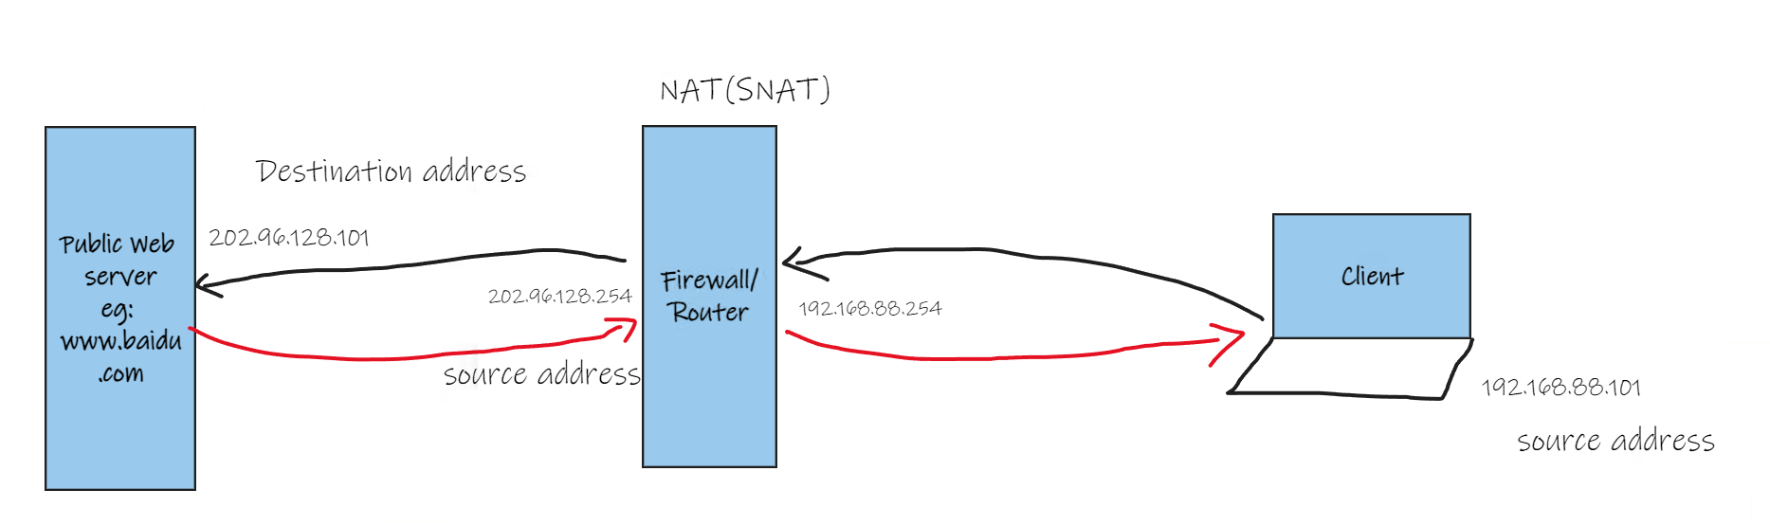
源地址转换:
vim postrouting.sh# # POSTROUTINGiptables -t nat -A POSTROUTING -s 192.168.88.0/24 -d 202.96.128.101 -j SNAT --to 202.96.128.254 //-d 可以不写iptables-save > /etc/iptables/rules.v4
PREROUTING 是在路由之前目标地址转换 是在路由之前POSTROUTING 是在路由之后源地址转换 是在路由器之后路由(转发):把流量从一个网段转发到另一个网段