基础配置.note
GRE 封装的 Tunnel 隧道没有进行加密,基本上是明文传输
·拓扑:
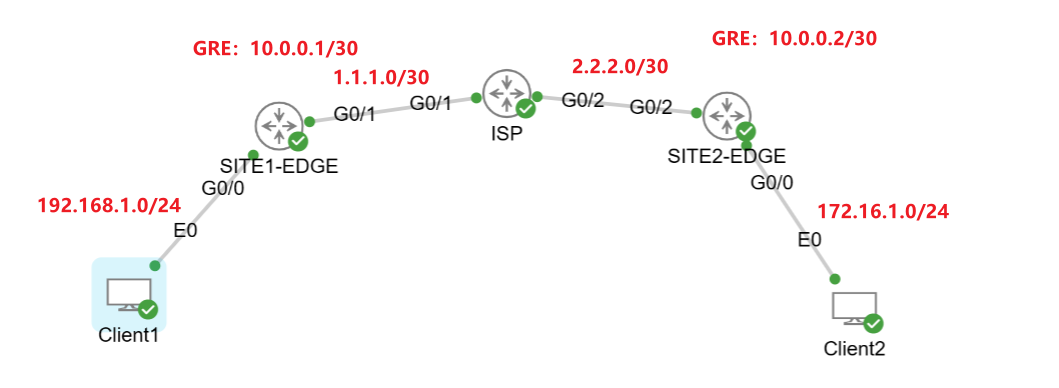
一、配置 GRE-VPN:
·先完成基础配置:IP、主机名 等
1、分别在两台 边界路由器上 指一条默认路由到公网:
该环境中使用该默认路由使两台边界路由器进行通信,如果是其它环境,则看情况进行配置路由
ip route 0.0.0.0 0.0.0.0 1.1.1.2 //这里建议使用IP地址设置为下一掉,而不是使用出接口2、SITE1-EDGE 配置 GRE-Tunnel:
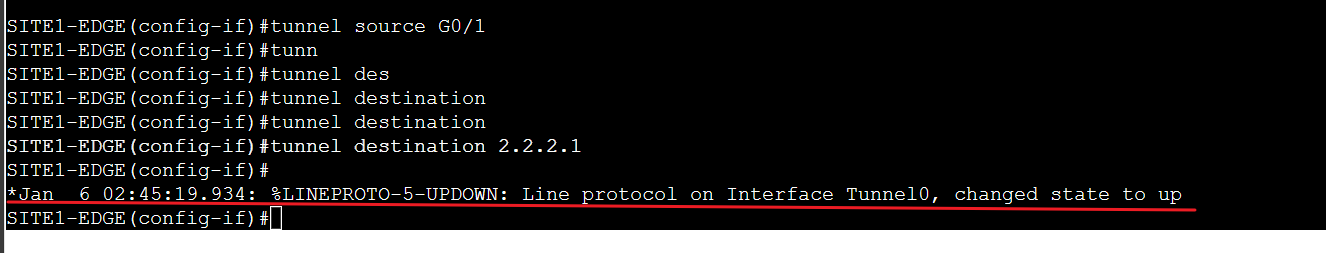
SITE1-EDGE(config)#interface tunnel 0
SITE1-EDGE(config-if)#ip address 10.0.0.1 255.255.255.252    //设置 VPN 隧道的地址
SITE1-EDGE(config-if)#tunnel source G0/1    //隧道的源地址建议使用出接口(因为有的环境,接口IP是动态的)
SITE1-EDGE(config-if)#tunnel destination 2.2.2.1 //设置隧道的目的地址(输入对端EDGE的外网接口地址)这时将能够看到 tunnel 状态为‘up’
tunnel 状态 up 有两个条件:
1、两端的 EDGE(边界路由器)能够相互通信
2、对于定义的 VPN隧道地址(这里是 10.0.0.1),有路由能够让它走出去(不管能不能通),本次环境中有默认路由,它走的就是默认路由
3、SITE2-EDGE 配置 GRE-Tunnel:
SITE2-EDGE(config)#interface tunnel 0
SITE2-EDGE(config-if)#ip address 10.0.0.2 255.255.255.252
SITE2-EDGE(config-if)#tunnel source G0/2
SITE2-EDGE(config-if)#tunnel destination 1.1.1.1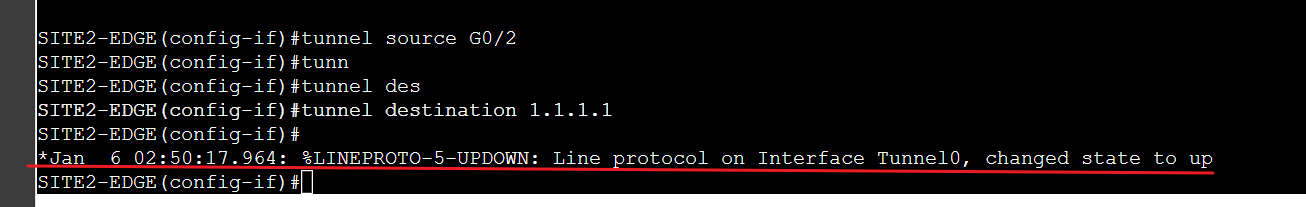
4、此时 还无法通信,因为 流量需要走进 GRE隧道,让 GRE隧道进行封装才行,因此,需要指定一条静态路由(或动态路由策略)将路由指到 GRE 隧道中:
需要两边都有 指向 GRE 隧道的路由,才能够通信
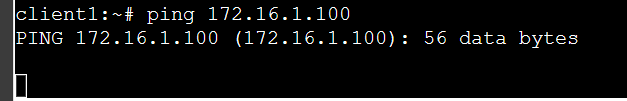
(1)先 尝试 ping,会发现无法 ping通:
(2)SITE1-EDGE:
ip route 172.16.1.0 255.255.255.0 tunnel 0(3)SITE2-EDGE:
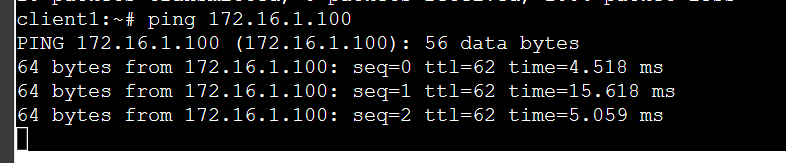
ip route 192.168.1.0 255.255.255.0 tunnel 0(4)进行 ping 测试,此时就能够 ping 通: