ACL纯理论.note
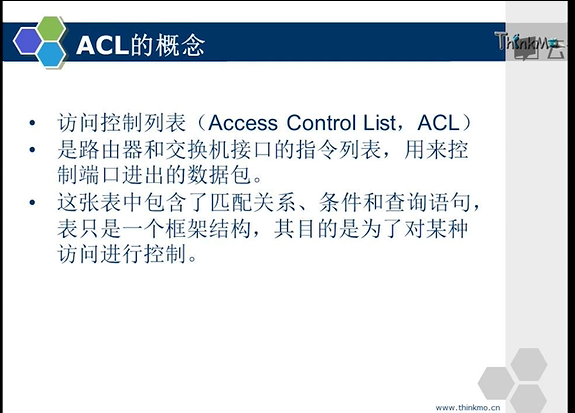
ACL(访问控制列表)
acl的主要功能:
·流量控制
·匹配感兴趣流量
ACL的应用过滤:
·允许或拒绝经过路由器的数据包
·允许或拒绝来处路由器或到路由的vty访问
·如果没有ACL,所有数据包会正常发送
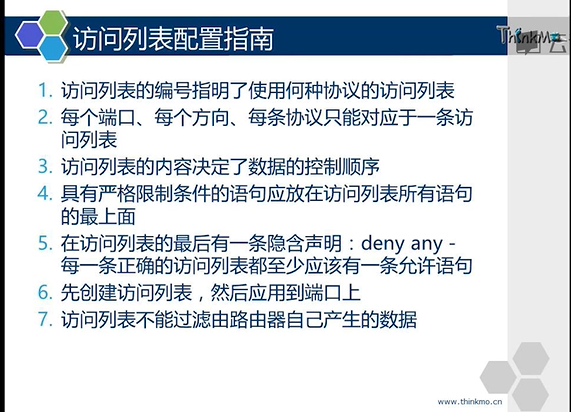
基于每种协议设置一个ACL(per protocol)
基于每个方向设置一个ACL(per direction)
基于每个接口设置一个ACL(per interface)
路由器每个接口只能设置一个访问控制列表
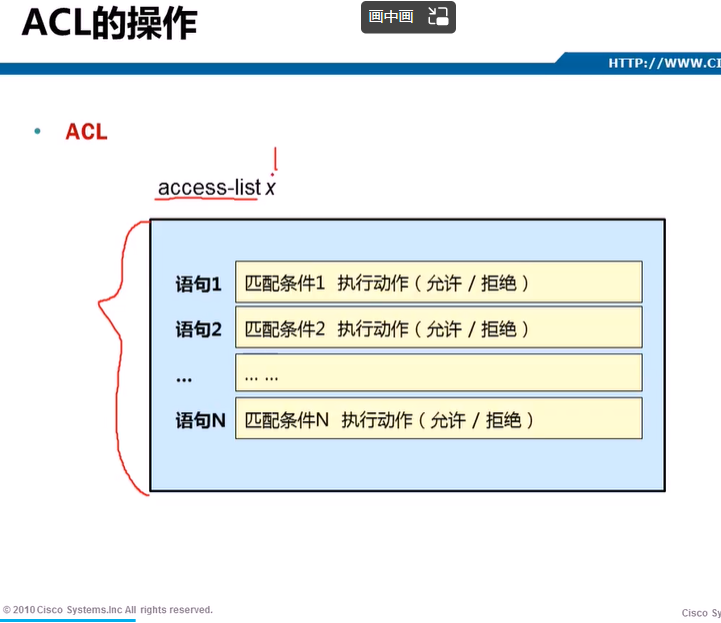
访问控制列表的构成:编号、执行动作、匹配条件
编号:标准 2000 - 2999
扩展 3000 - 3999
执行动作:permit deny
匹配条件:
标准:源IP地址
扩展的(高级的):
·源IP地址
·目的IP地址
·协议号
·源端口号
·目的端口号
注意事项:访问控制列表条目的书写顺序就是他的匹配顺序,当一个流量与前面的条件匹配后,立刻按照该条件执行,不再进行匹配
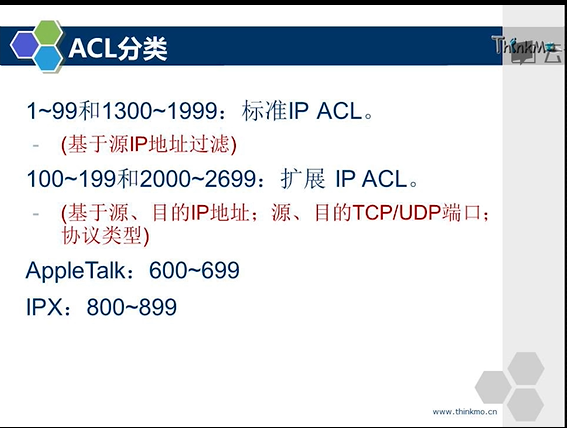
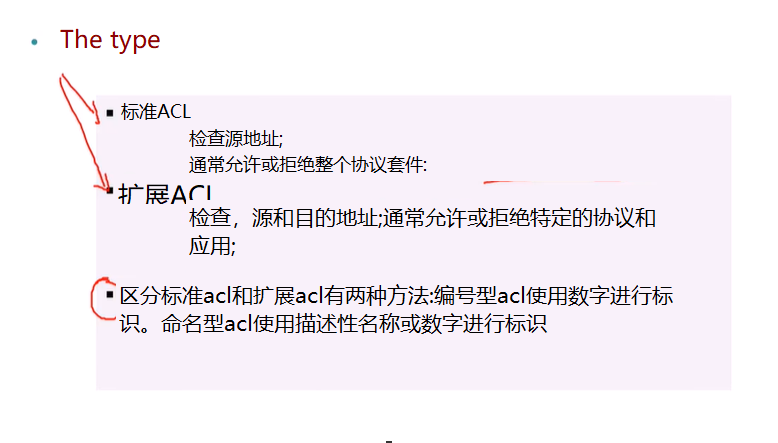
标准访问控制列表:
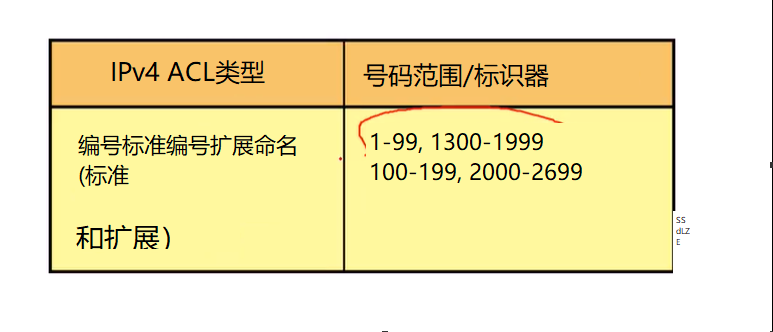
1 - 99和1399 - 1999
·基于源IP地址过滤
·针对整个协议采取相关动作(允许或禁止)
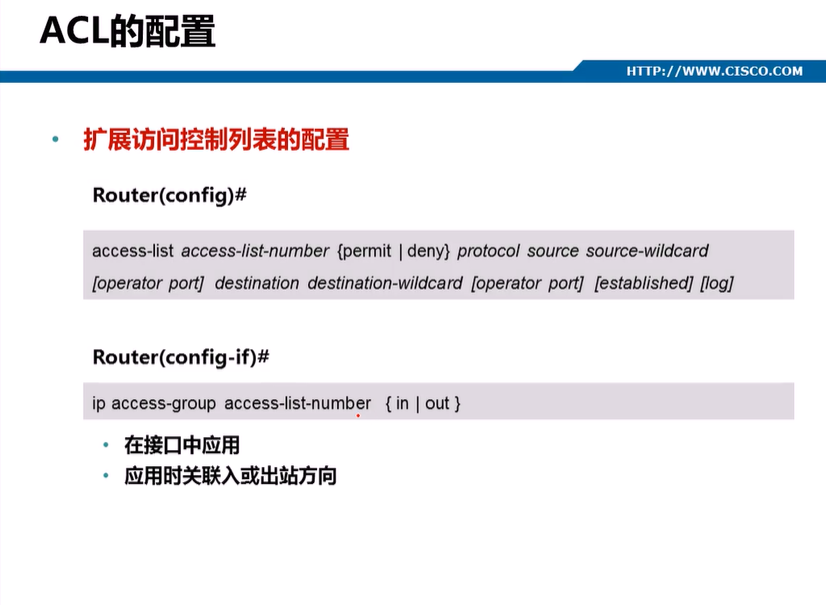
扩展访问控制列表:
100 - 199和2000 - 2699为控制访问列表
·基于源,目的IP地址,TCP/IP端口;协议类型
·能允许或拒绝特定的协议
假如只匹配一个地址,就可以不用打源地址,直接输入host
AppleTalk:600 - 699
IPX:800 - 899
ACl工作原理:
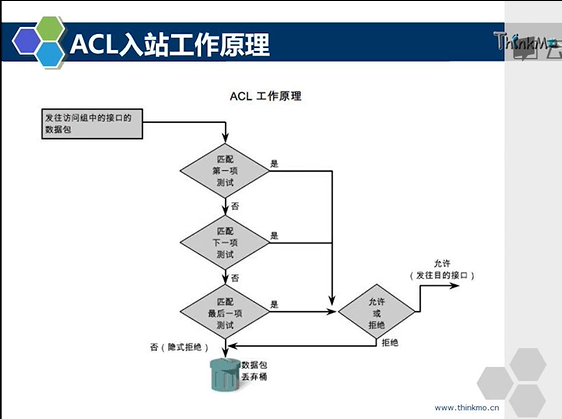
入站ACL:对到来的分组进行处理后再路由到出站接口,效率高
出站ACL:将分组路由到出站接口,然后根据ACL对其进行处理
ACL要么应用于入站数据流,要么应用于出站数据流
ACL顺序:
从上到下、每次一条语句
当有一个条件匹配住后,将会立即执行,不会再往下查找条目
也就是说,先写允许通过的条目,再写拒绝所有人,路由器会先执行允许通过的条目
ACL的操作:
·入方向的ACL的操作:
只对入方向的数据包进行操作,当有数据包进入配置了ACL的入接口时,该数据包会被ACL执行策略,如果有匹配的条目,那么将按照该条目执行,
如果没有匹配的条目,那么便会将该数据包丢弃
·出方向的ACl的操作:
只对出方向的数据包进行操作,当有数据包进入配置了ACL的出接口时,该数据包会被ACL执行策略,如果有匹配的条目,那么将按照该条目执行,
如果没有匹配的条目,那么便会将该数据包丢弃
ACL多条语句:
ACL的标识
ACL配置
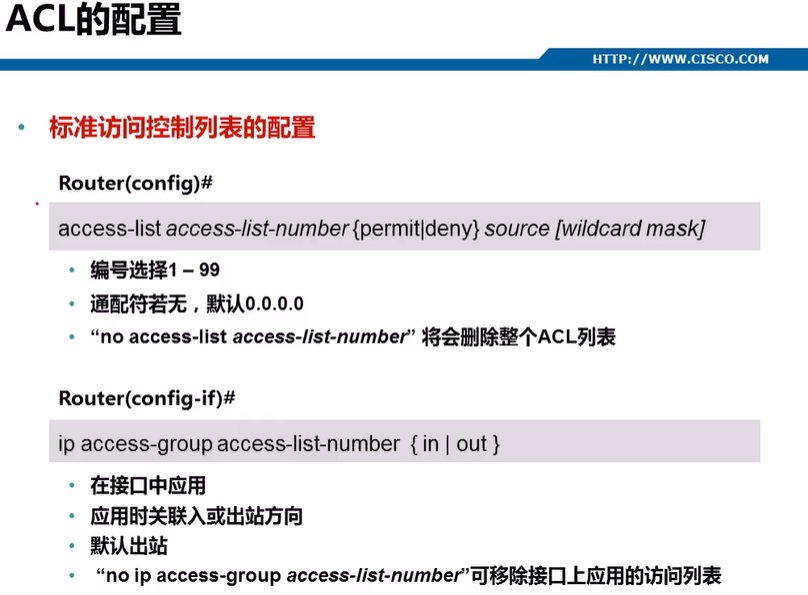
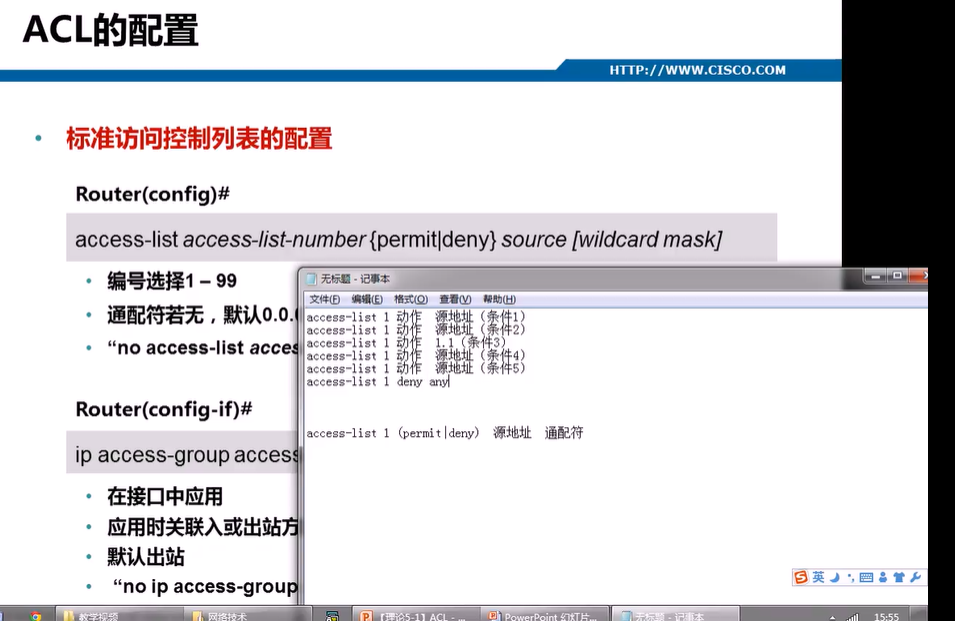
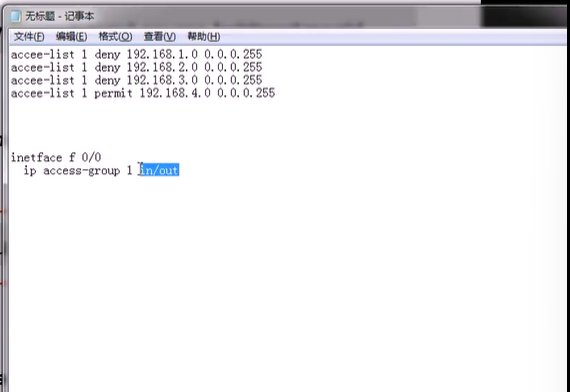
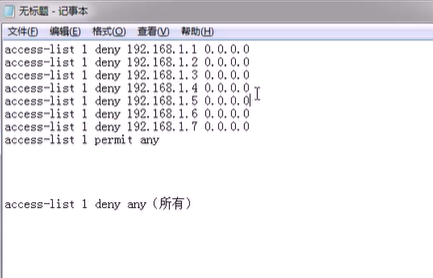
acl配置时默认access-list deny any
要允许其余流量通过access-list 1 permit any
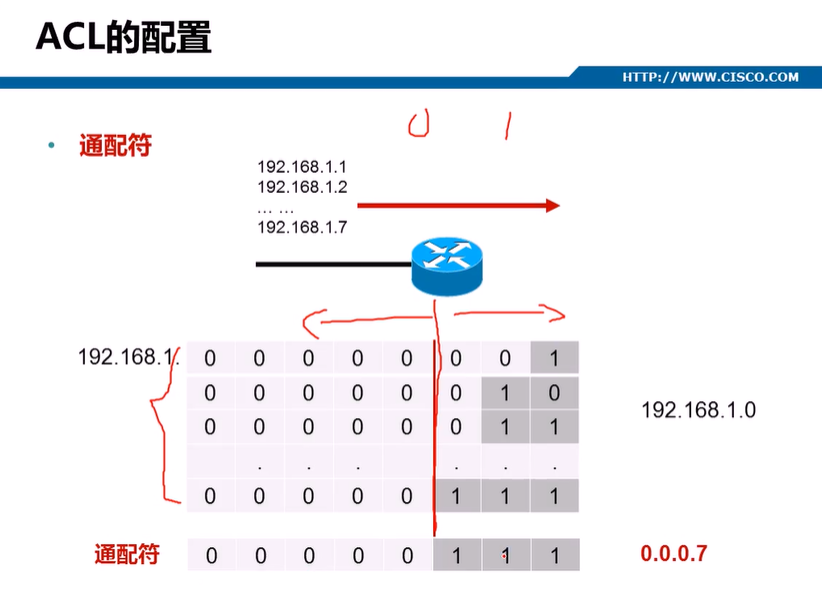
通配符:
0表示严格匹配
1表示无所谓
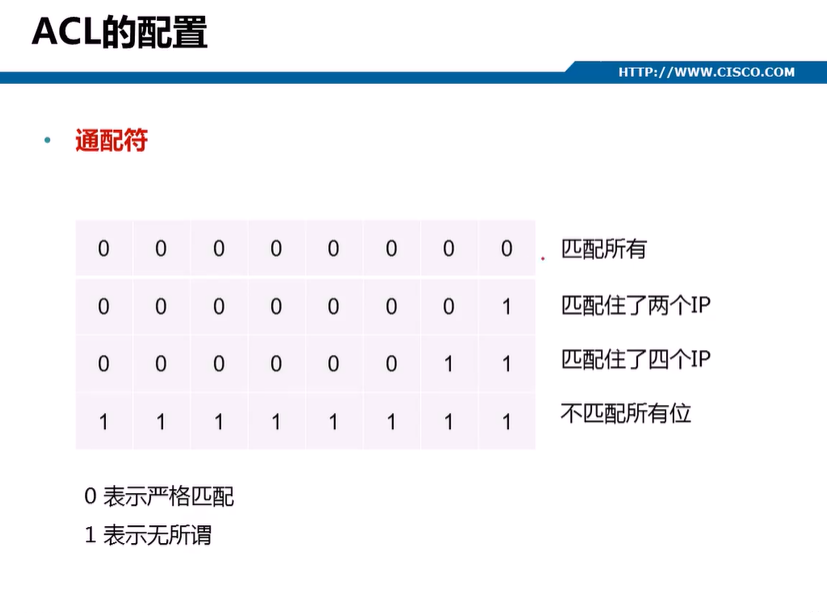
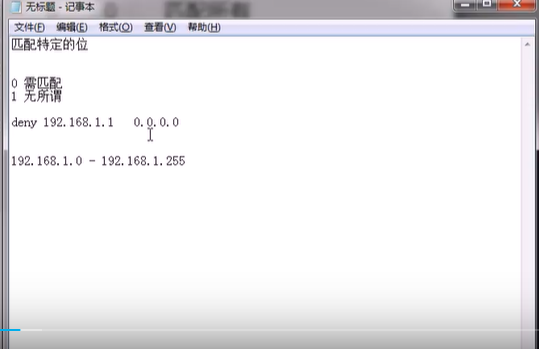
全0时指只匹配这一个IP地址
阶段性总结:
1.每个接口每个方向,每种协议只能设置一个ACL
2.组织好ACL的顺序,匹配性最多的ACL最好放在顶部
3.无法单独从ACL中除去条命令,只能将整个控制列表删掉,命名访问列表(named access lists)例外
4.默认ACL结尾语句是deny any,所以在ACL中至少要配置一条permit语句
5.创建ACL后,需要把它应用在需要过滤的接口上
6.ACL是用于过滤经过router的数据包,它不会过滤router本身所产生的数据包
7.尽可能将IP标准ACL放置在离目标地址近的地方;
尽可能把IP 扩展ACL放置在离源地址近的地方