组策略 6.9.note
system 【本地系统】组的
local service 【本地服务】
network service 【网络服务】组运行的是网络服务,如DHCP或者DNS
来宾组在 win7 之后就被禁用了
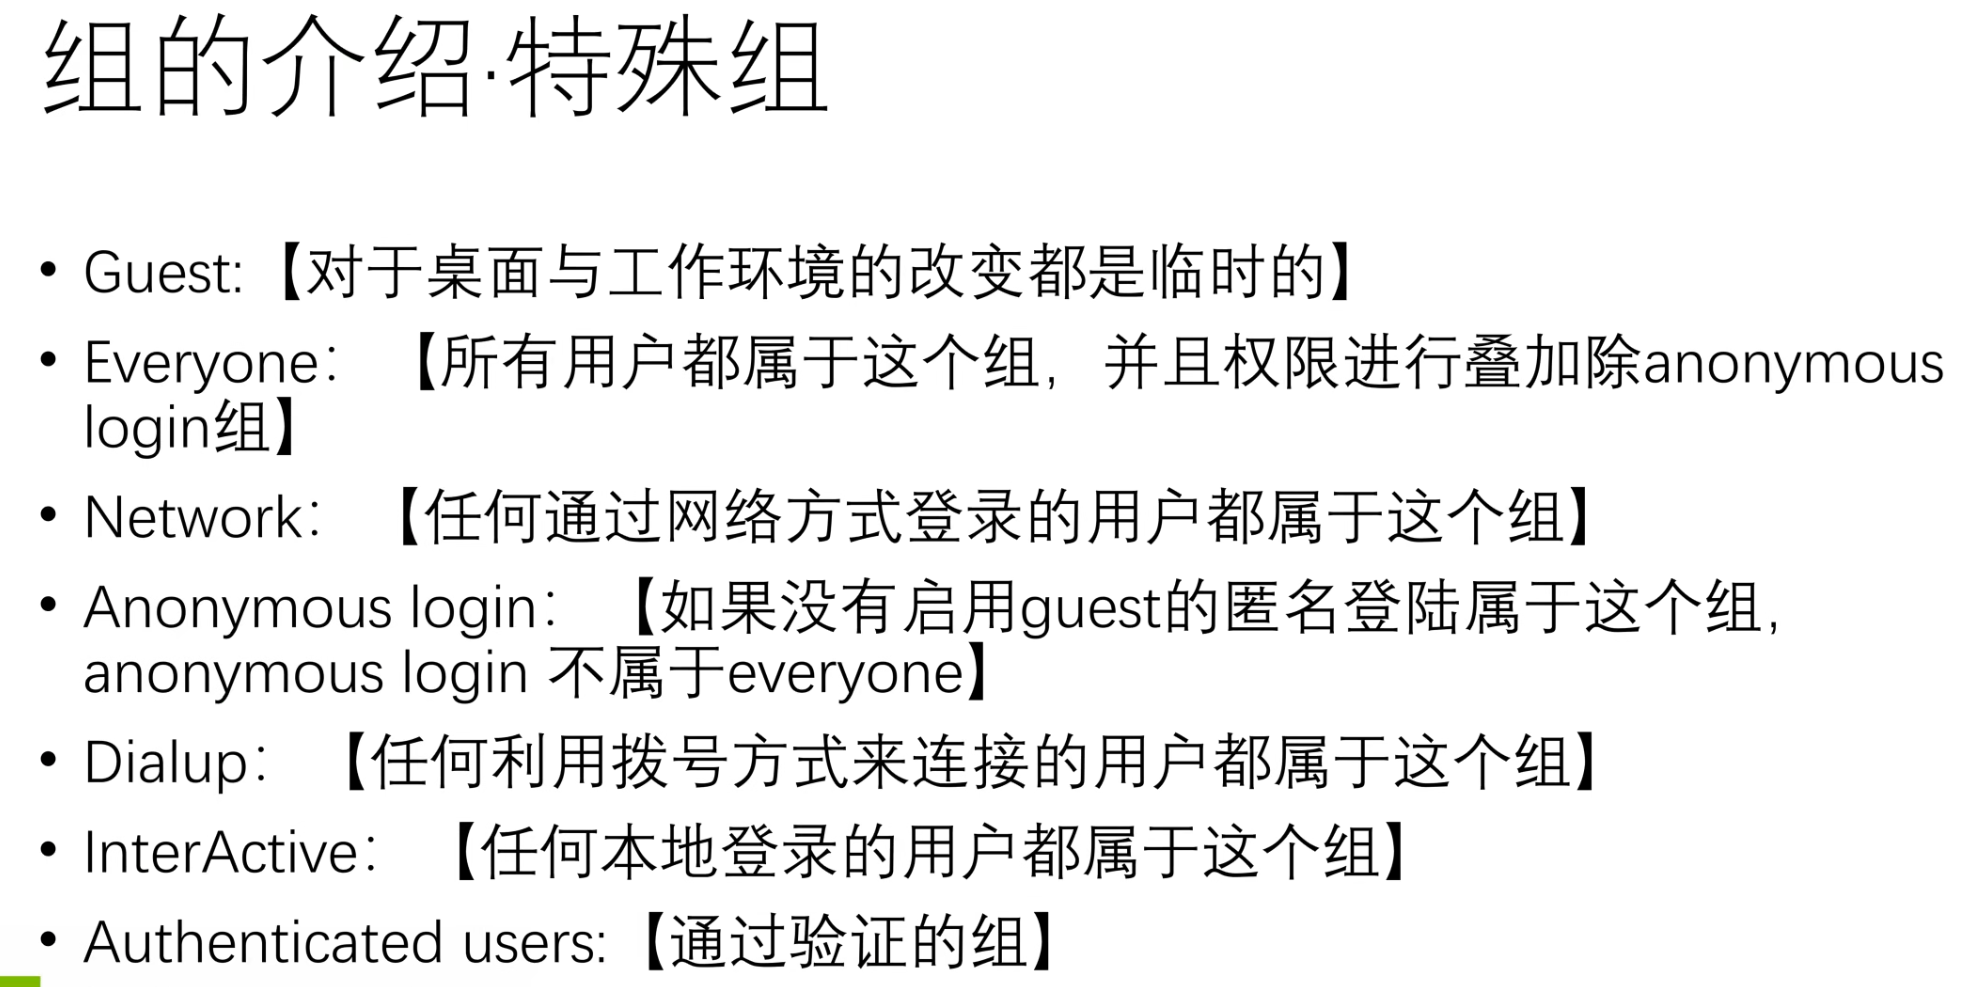
everyone组 所有用户都属于这个组,除了匿名用户
networlk组 任何通过网络方式登陆的用户都属于这个组
Anonymous login【匿名登陆组】
dialup【VPN拨入组】
interactive:所有本地登陆的用户都属于这个组
authenticated users:只要通过密码认证的,都会加入到这个组(计算机加入域成为域控制器后,就会加入这个组)
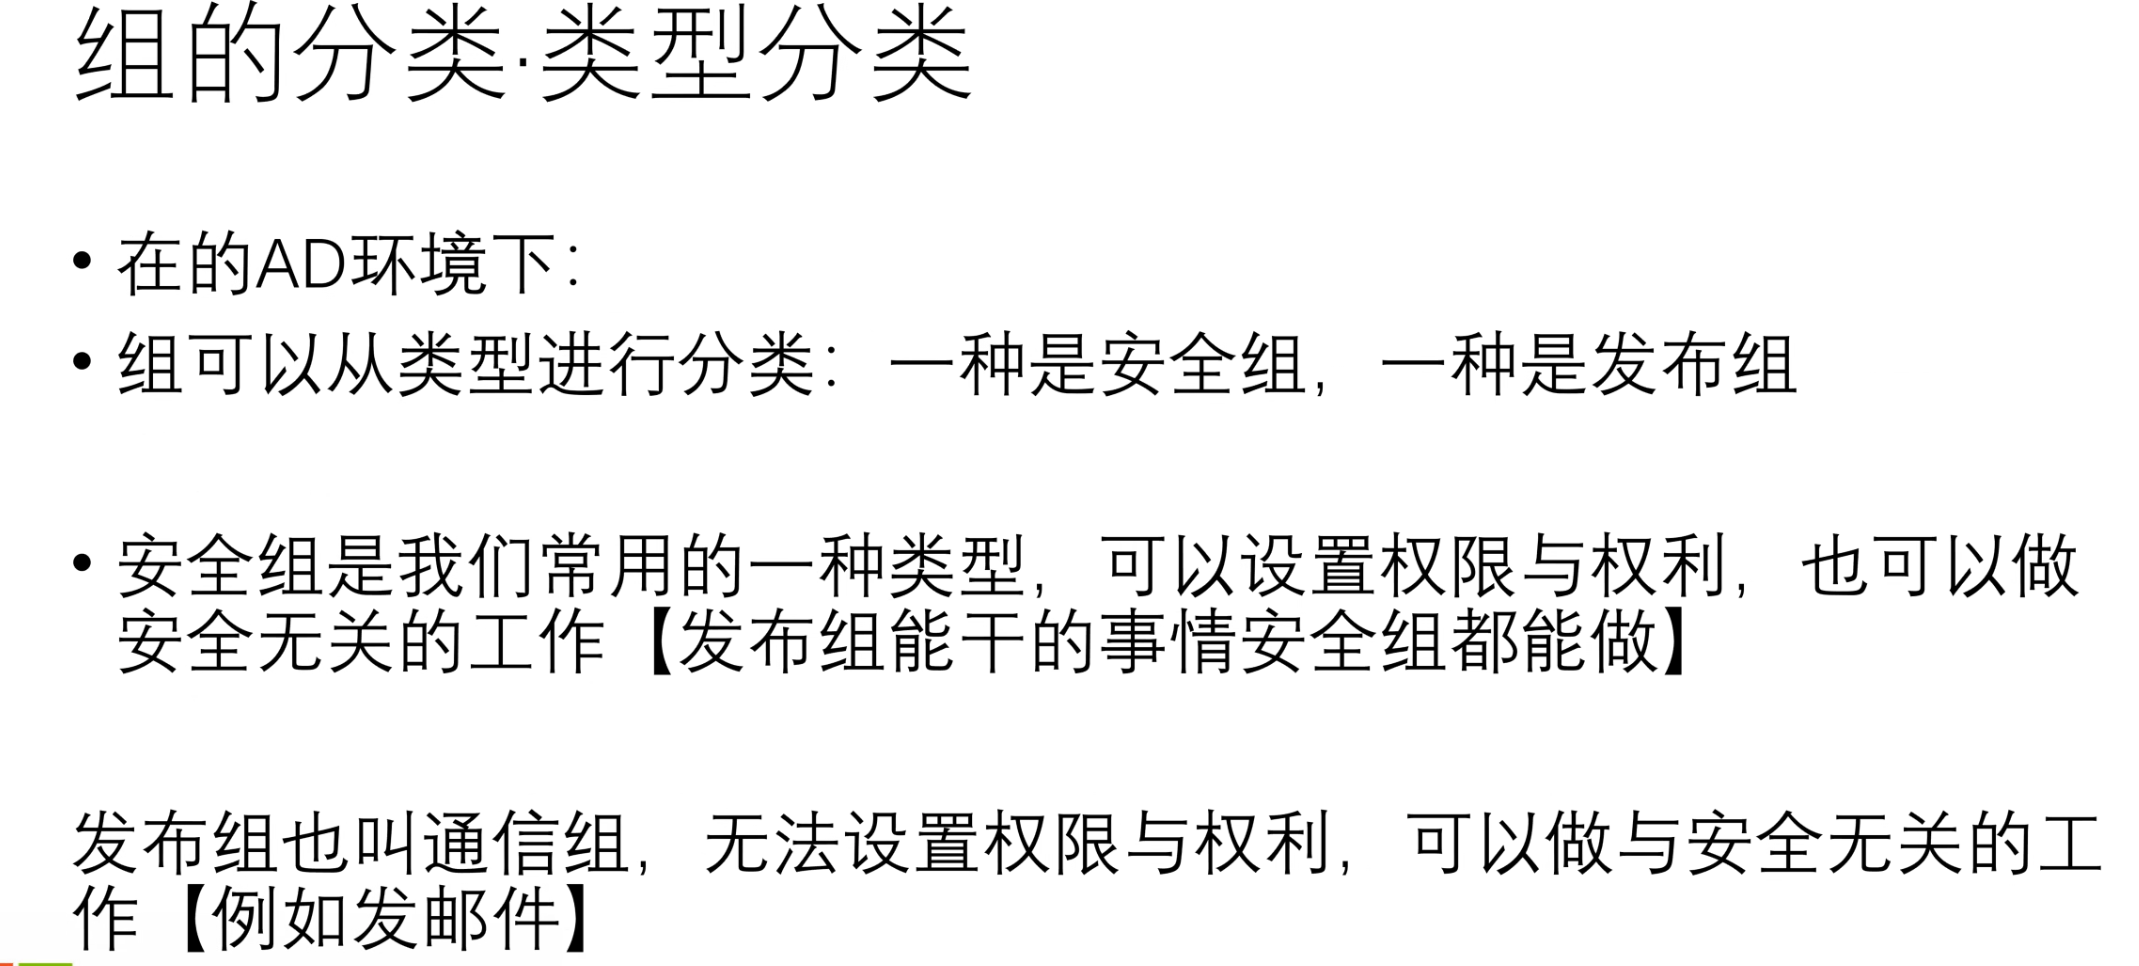
只有安全组才能够设置权限
发布组不能够设置权限
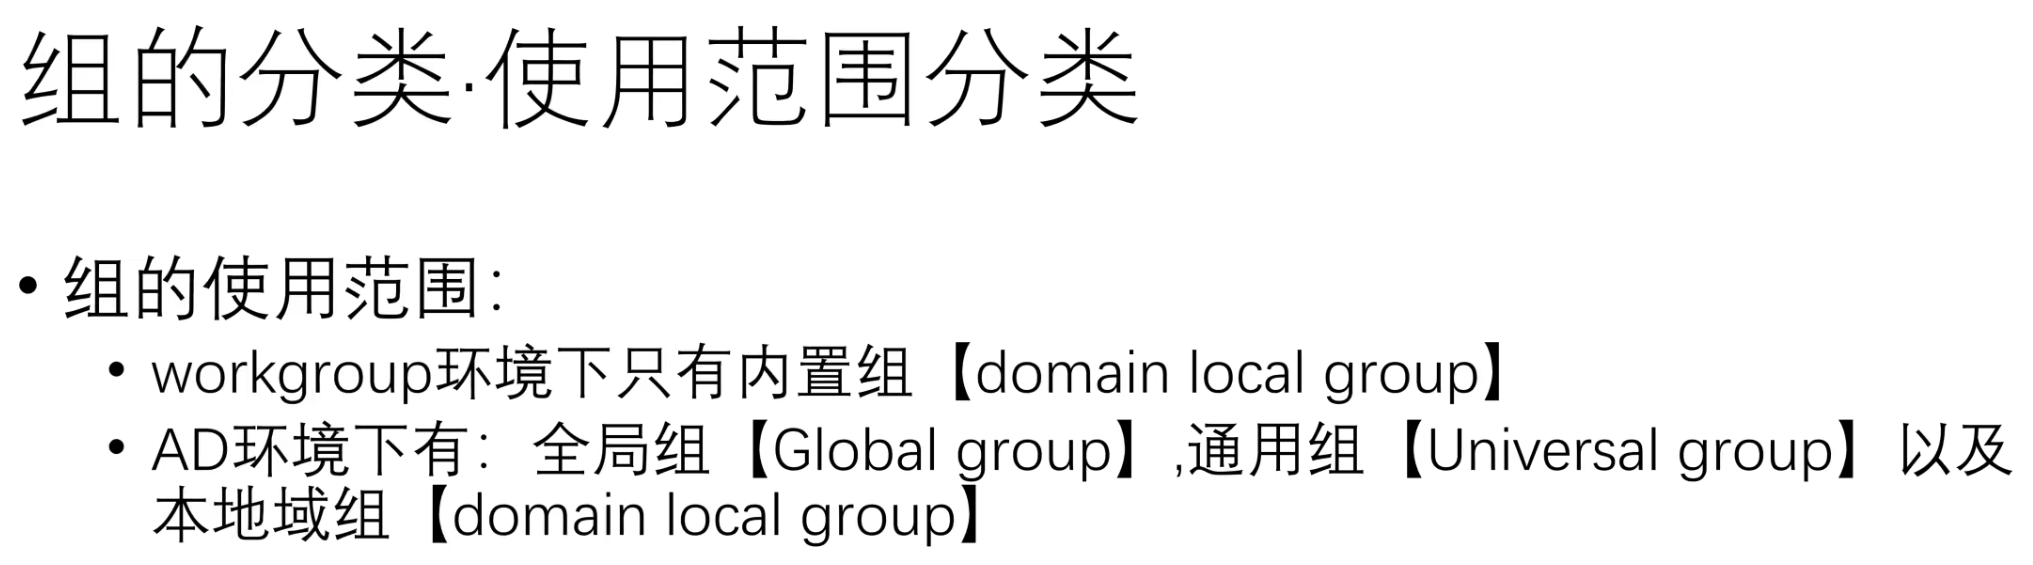
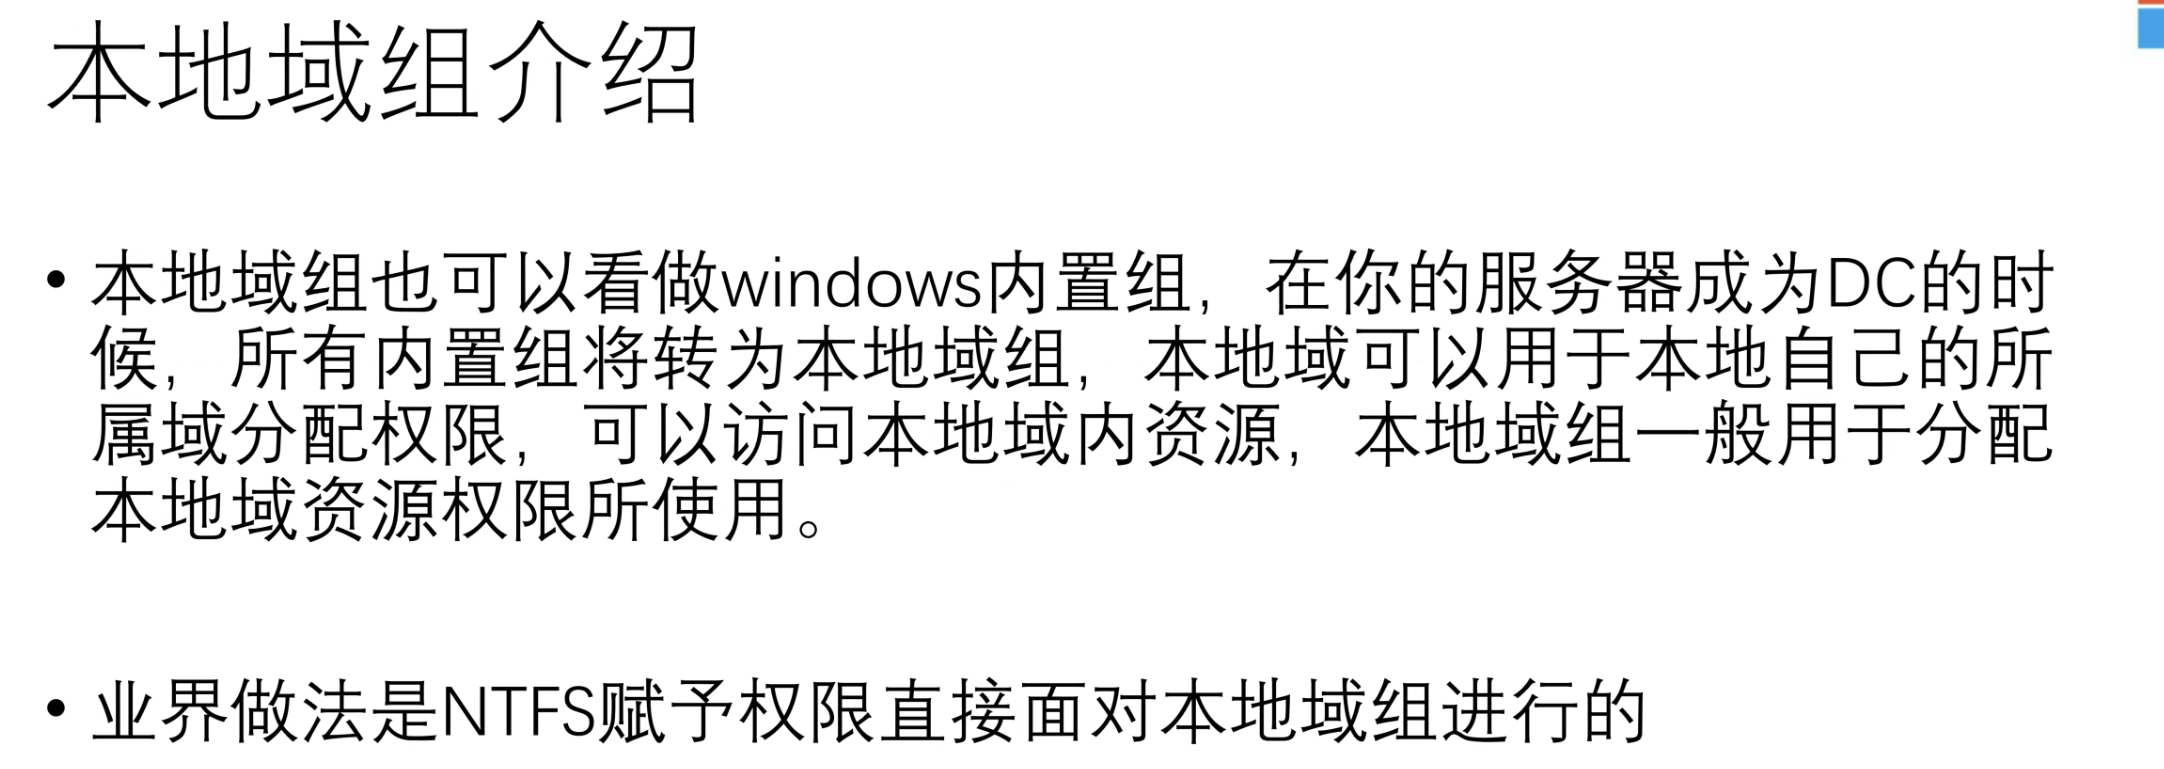
加入域后就会成为本地域组
加入域后所有本地内置组都会加入到 builtin 中
全局组一般用于组织用户
全局组可以包含其它组
可以把一个组加入另一个组中,成为组嵌套
要对文件进行赋权,建议创建一个本地域组,将全局组加入到本地域组
通用组可以跨域
全局组不能够跨域
一般组策略讲的都是域里面的组策略
创建域组策略GPO,需要链接到OU或者域中,可以创建OU
默认域策略:对整个域生效
默认域控制器策略:只对域控制器生效
win + R dsac
GPO策略会有一个唯一IP
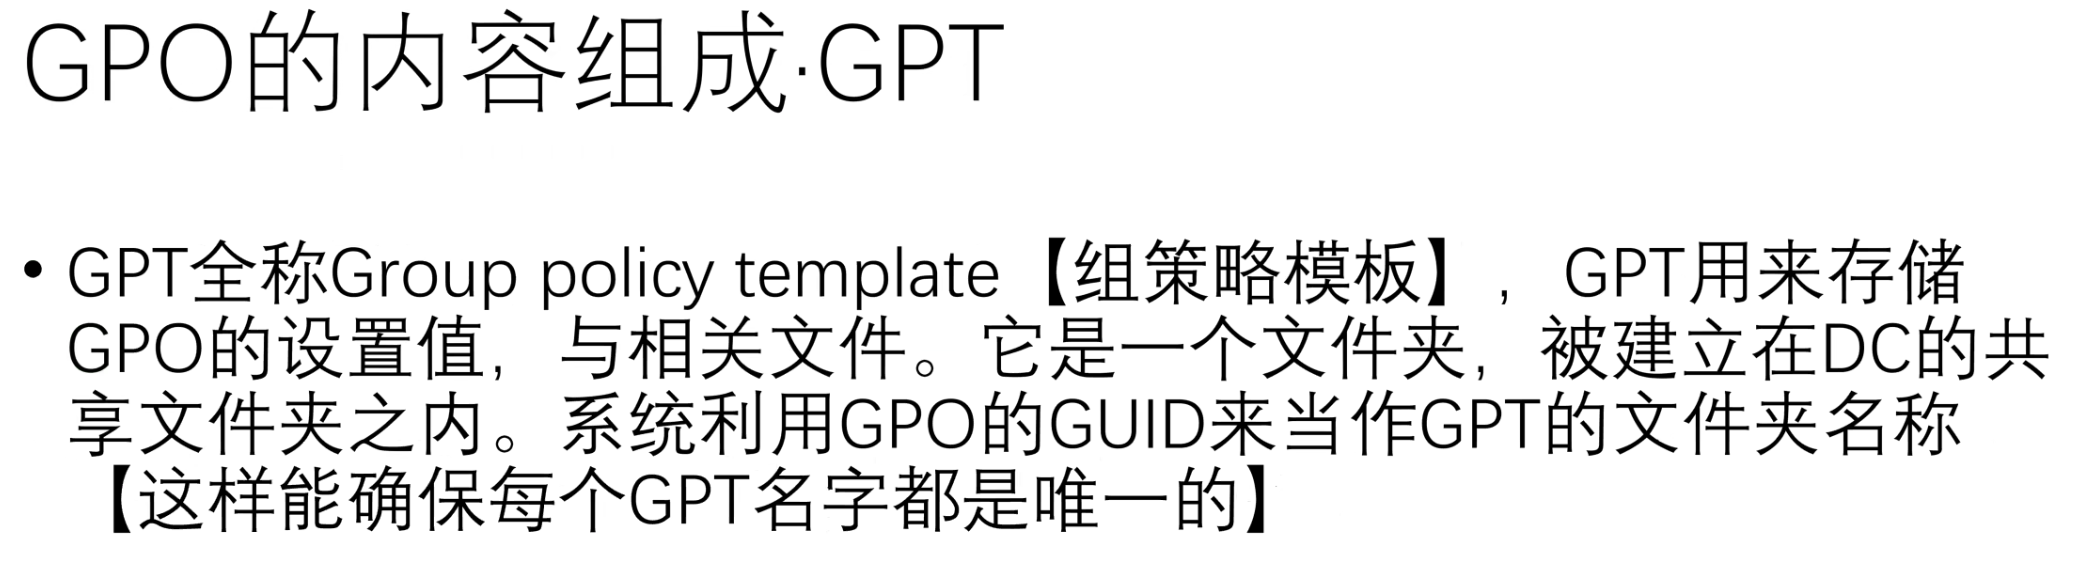
GPT路径:
c:/windows/sysvol/domain/policies
GPO是由GPC和GPT组成的
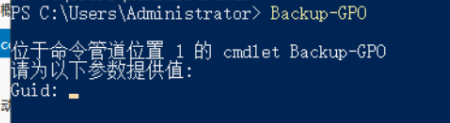
powershell备份GPO:
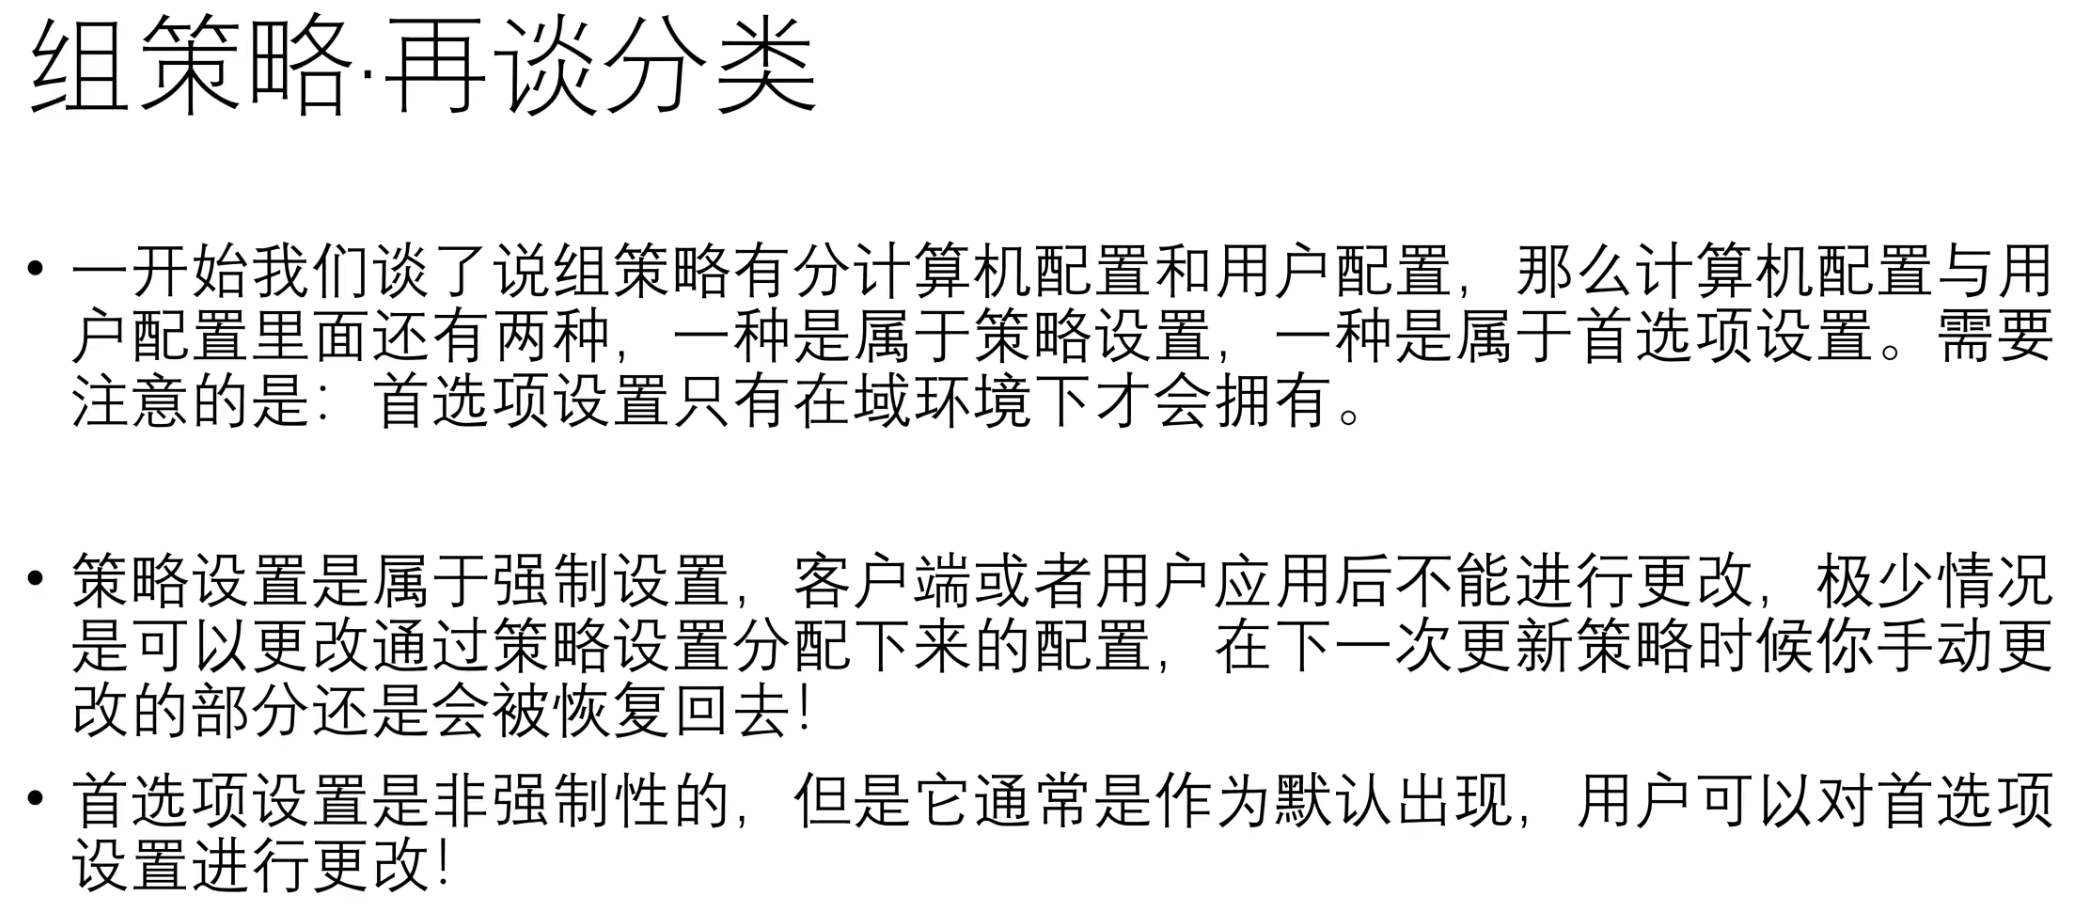
首选项只有在域环境才有,本地环境没有首选项
策略不可以进行更改,首选项可以进行更改
可以理解为法律和道德的关系
更新策略:
首选项可以针对单独的用户进行设置
当策略和首选项冲突时,策略比首选项优先
建议配置策略时,一个组策略对应一个功能
密码策略和账户策略只能有一个生效
OU策略的密码设置不会生效
颗粒化密码策略优先于GPO
在 win + R dsac 中设置