ACL 配置实例.note
空:
- 拓扑图:
1.
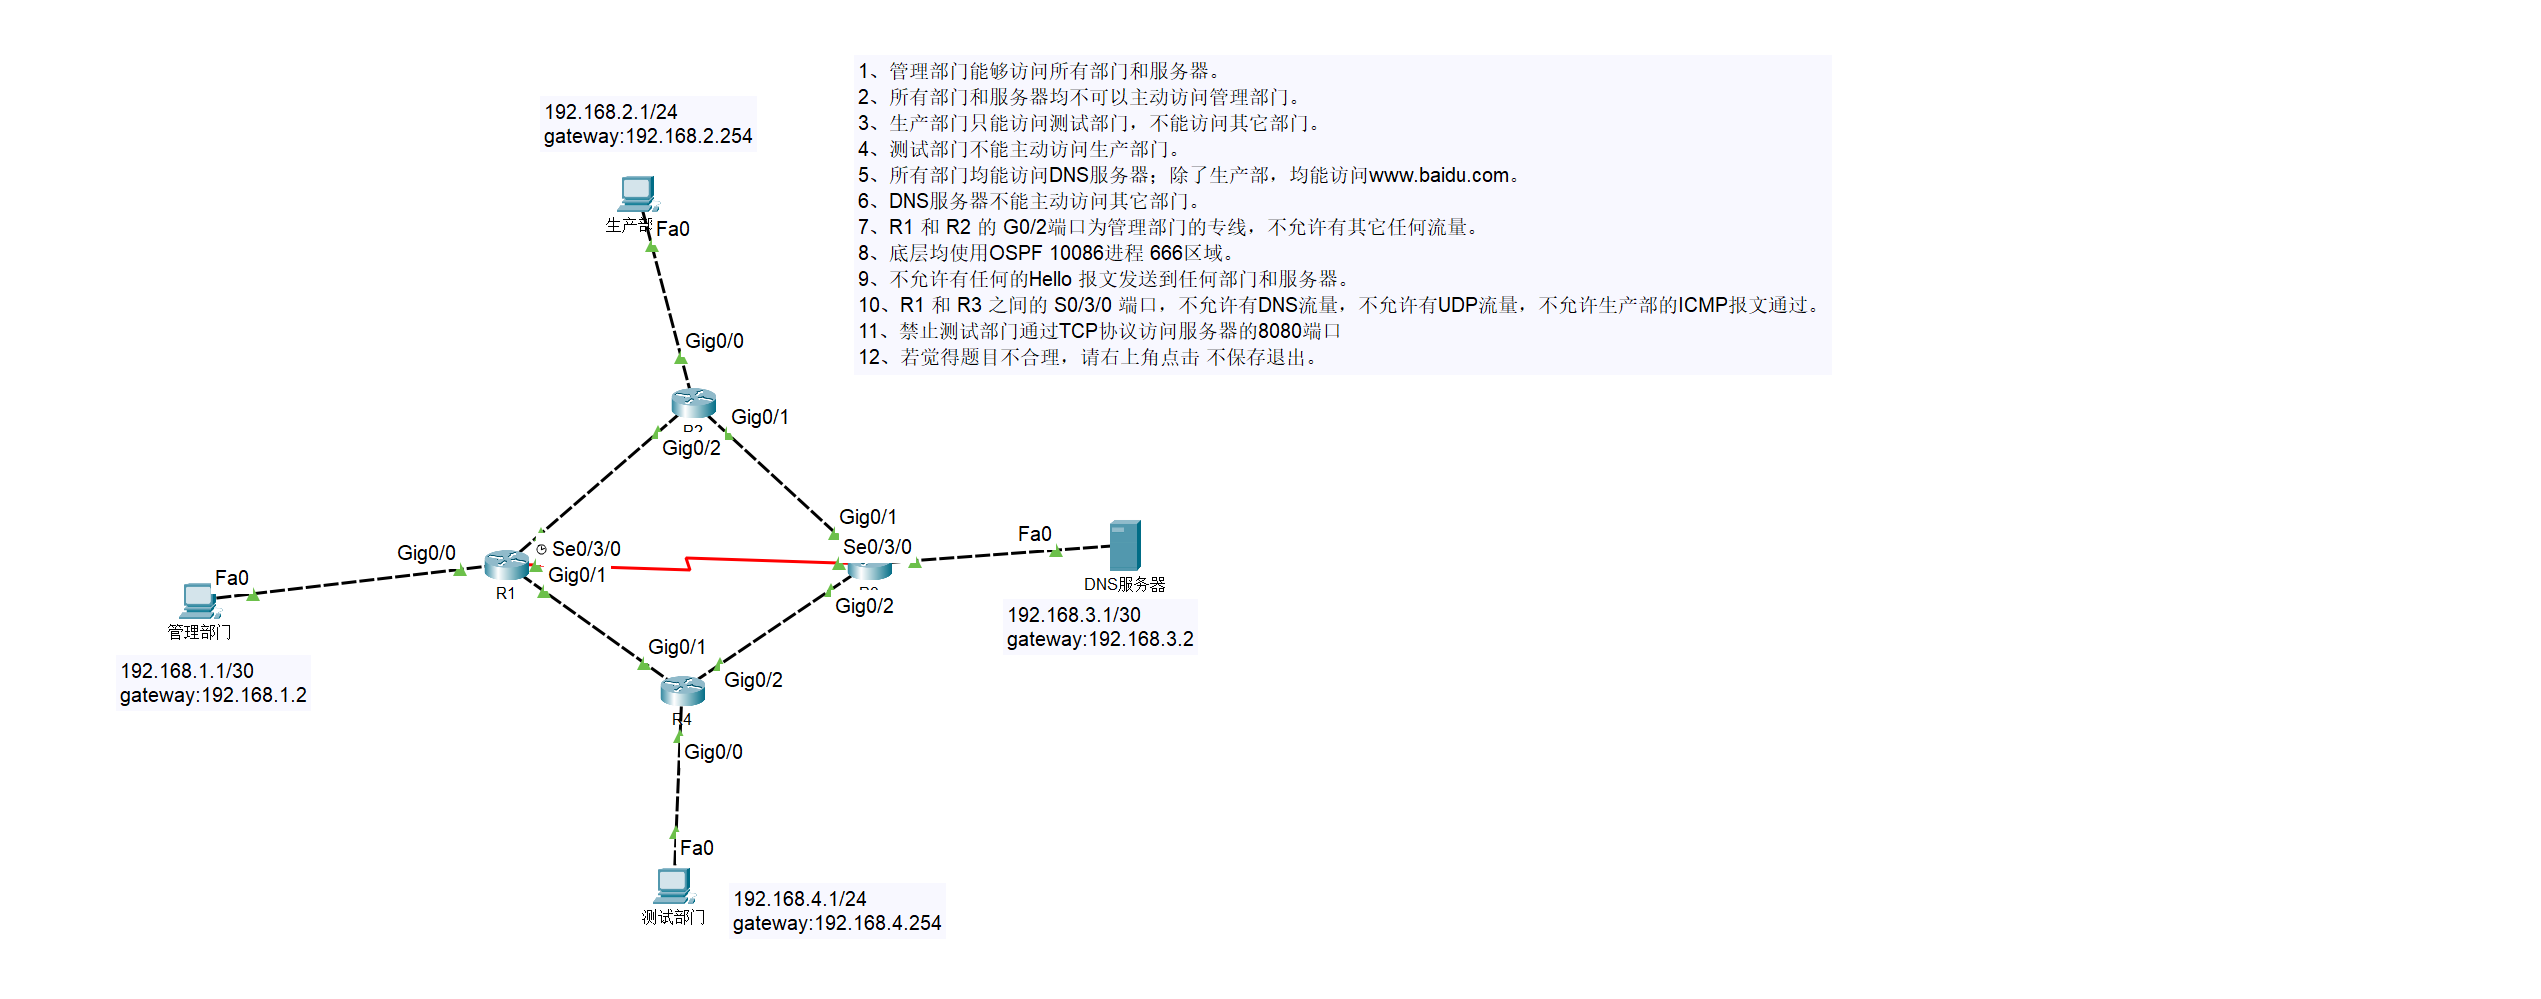
- 配置要求:
1.
1、管理部门能够访问所有部门和服务器。
2、所有部门和服务器均不可以主动访问管理部门。
3、生产部门只能访问测试部门,不能访问其它部门。
4、测试部门不能主动访问生产部门。
5、所有部门均能访问DNS服务器;除了生产部,均能访问www.baidu.com。
6、DNS服务器不能主动访问其它部门。
7、R1 和 R2 的 G0/2端口为管理部门的专线,不允许有其它任何流量。
8、底层均使用OSPF 10086进程 666区域。
9、不允许有任何的Hello 报文发送到任何部门和服务器。
10、R1 和 R3 之间的 S0/3/0 端口,不允许有DNS流量,不允许有UDP流量,不允许生产部的ICMP报文通过。
11、禁止测试部门通过TCP协议访问服务器的8080端口。