练习 3.note
练习 3 :
现有一个AD域,名为TEST.domain,我现在需要在非洲新增分支机构,成立部门Africa-Sales,AS001--AS100这100个用户隶属于Africa-Sales组,他们100个人常驻非洲分公司,由于技术支持有限,非洲分部没有很完善的安全设施,请你设计拓扑实现分支机构的用户管理,需要注意的是,我并不想使用administrator用于非洲分公司的日常管理,由于网络管理限制,非洲分公司的网络并不稳定,并且时常会与总部公司失联。
请你设计解决方案,并且将解决方案进行记录,从设计到实施。
理想效果:
一个域,林根域为TEST.domain
总部作为林根域,总部作为FSMO,总部作为DC,总部作为GC
非洲分公司为RODC,非洲机构只有 AS001 - AS100 这个100 个用户的账户和密码
其中AS001 用于非洲分公司的日常管理
拓扑图:
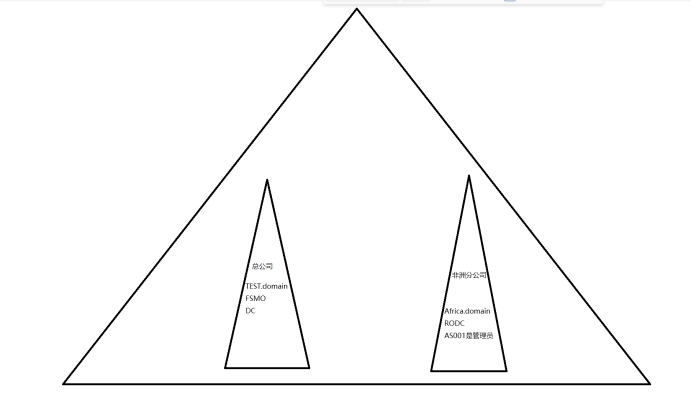
进行配置:
1、在总公司创建 AS001 ~ AS100,创建Africa-Sales组,并将用户添加进组
For /l %a in (1,1,100) do net user user%a aaa /add
net localgroup Africa-Sales /add
for /l %a in (1,1,100) do net localgroup Africa-Sales user%a /add
2、在根DC上创建非洲分公司站点,创建子网:
3、将非洲公司设置为RODC:
取消全局编录,勾选 RODC,选择非洲站点:
AS001 ~ AS100 默认在 Users 中,允许复制的账户选择 Users
设置 user1 为RODC的管理员:
剩余选项默认,点击安装
4、尝试使用 user1 登陆 非洲分公司:
登陆成功
5、验证站点: