课堂笔记 -10.16.note
VPN:虚拟专用网络
site-to-site:两个区域和两个区域之间,或者是两个站点到两个站点之间

PKI:管理、注销证书的机构

VPN连接的两种方式:
1、隧道,工作在第三层
2、TAP:工作在第二层
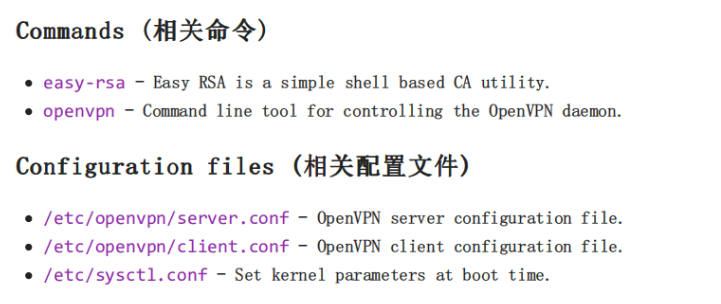
apt install openvpn
apt install network-manager-openvpn
openvpn 2.7 版本开始,没有证书的 vpn 都不再支持
一、使用 静态(key) 加密
使用 静态密钥建立vpn连接,服务端和客户端都使用相同的密钥 —— 对称加密
openvpn --genkey secret static.key //生成静态密钥
将 密钥 发送给客户端
在 启动 VPN 时,要加上 @server 或者 @client,例如:
systemctl start openvpn@server# openvpn --config /etc/openvpn/server.conf --verb 6
//不支持版本不支持
换一种 方式:
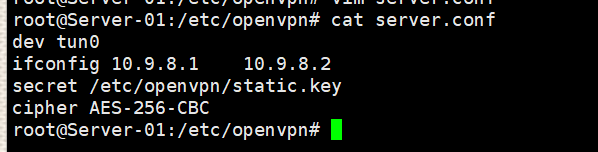
systemctl start openvpn@server
vim /usr/share/doc/openvpn/examples/sample-config-files/server.conf
vpn默认监听端口 是 1194
设置开机启动:
systemctl enable openvpn
systemctl enable openvpn@server- 客户端:
1.
vim /etc/openvpn/client.conf
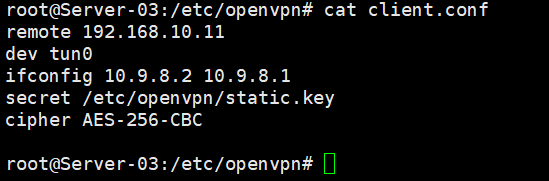
remote 正常来说 指定的是公网地址
systemctl restart openvpn@client
- 查看错误信息:
1.
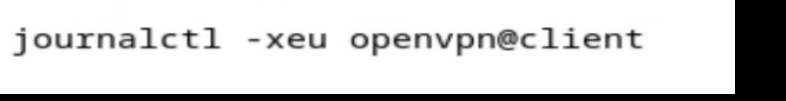
因为openvpn默认的加密方式不支持了,所以服务器和客户端都需要使用 cipher
通过路由器转发,需要使用 nat
使用 openvpn,相当于直接将两个网络连接在一起
2、使用 CA 证书(非对称加密)加密 建立VPN连接
apt install -y easy-rsacd /etc/openvpn
make-cadir easy-rsa
cd easy-rsa
./easyrsa init-pki
- 创建 ca:
1.
./easyrsa build-ca

# 输入四次密码
./easyrsa build-server-full server
# 输入 CA私钥的密码
# 再次输入密码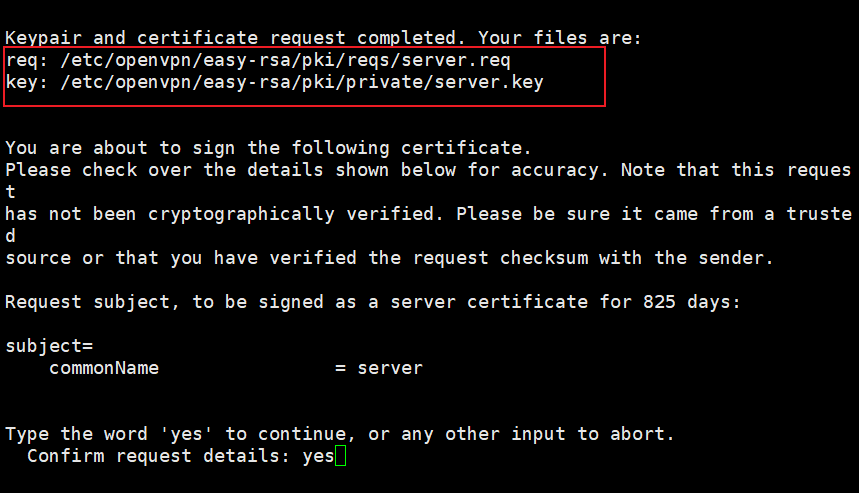
key 一般在 private/
证书 在 issued
请求在 reqs/
- 生成 DH 参数
1.
./easyrsa gen-dh
openvpn --genkey secret /etc/openvpn/server/ta.key
- 生成客户端证书:
1.
./easyrsa build-client-full clientname nopass

# 输入私钥密码
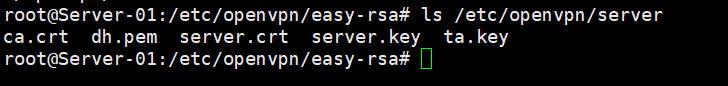
cp /etc/openvpn/easy-rsa/pki/ca.crt /etc/openvpn/server
cp /etc/openvpn/easy-rsa/pki/issued/server.crt /etc/openvpn/server
cp /etc/openvpn/easy-rsa/pki/private/server.key /etc/openvpn/server
cp /etc/openvpn/easy-rsa/pki/dh.pem /etc/openvpn/server
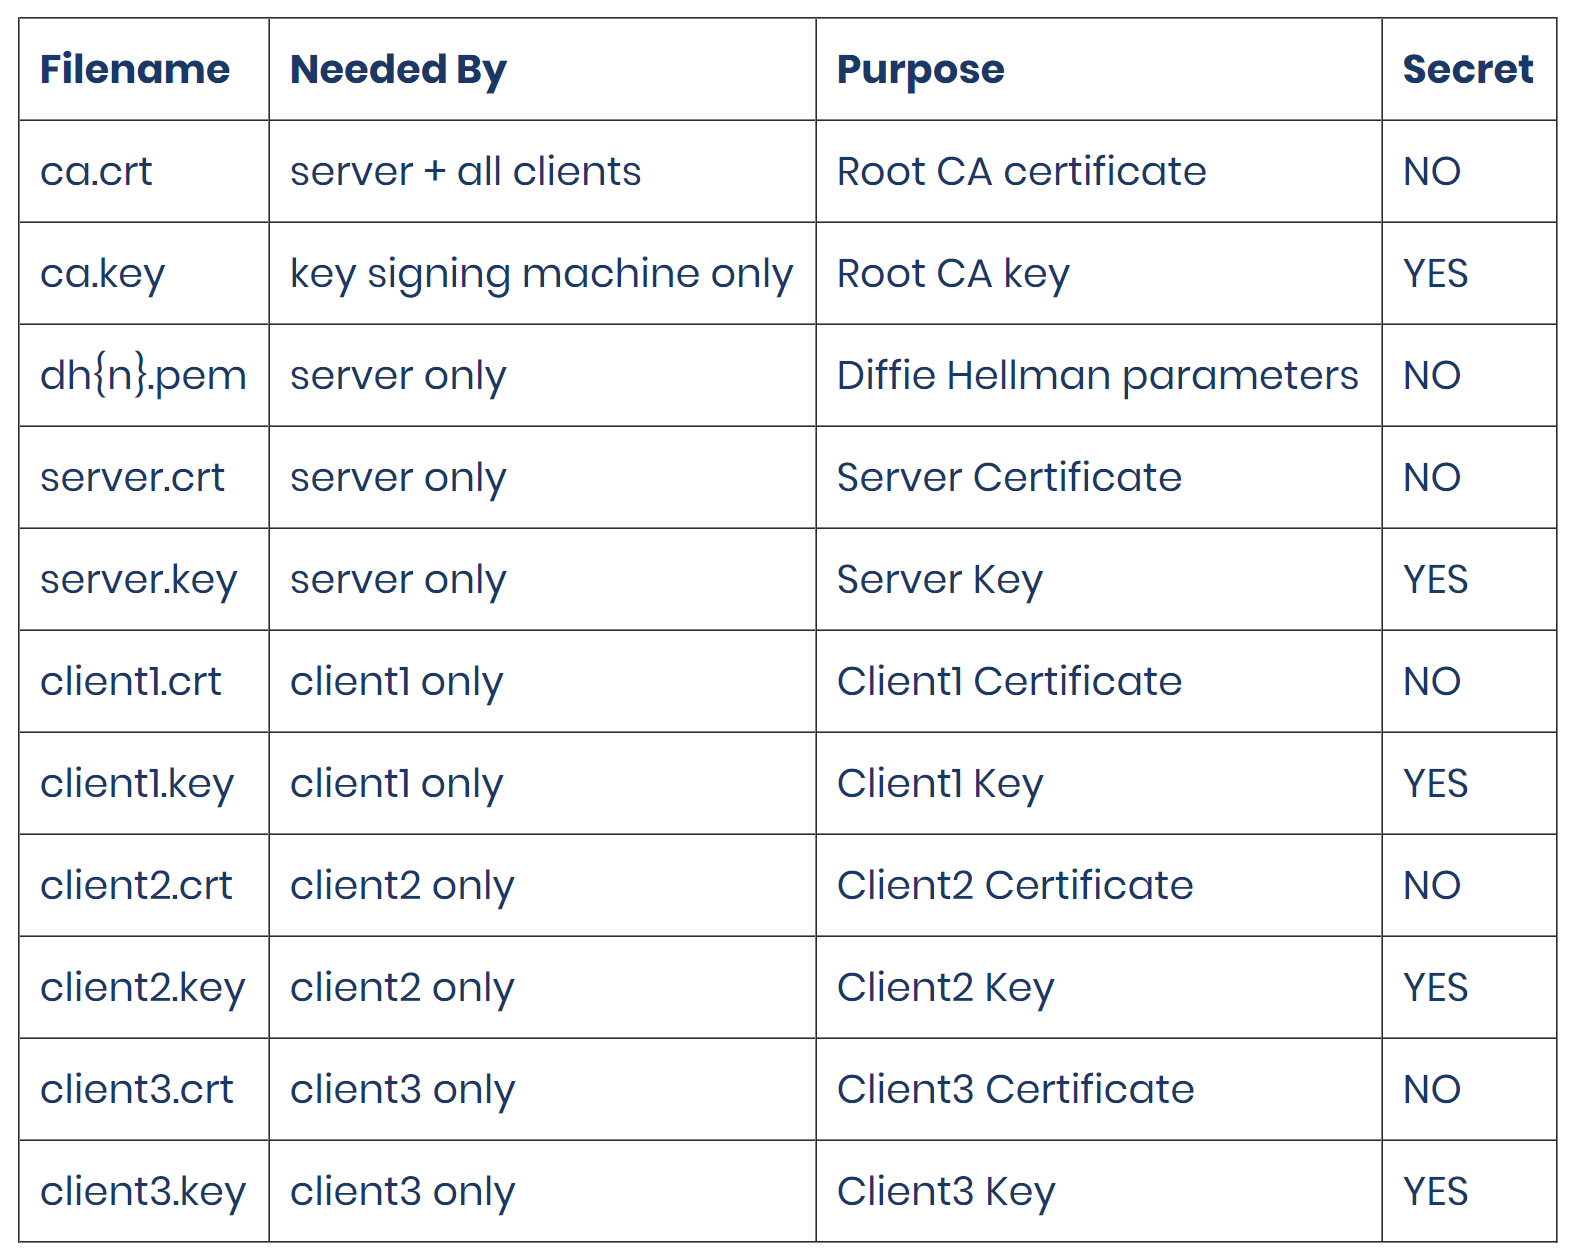
- openvpn服务端需要五个东西:
1.
- 客户端需要:
1.
客户端证书
客户端证书私钥
静态密钥
CA证书
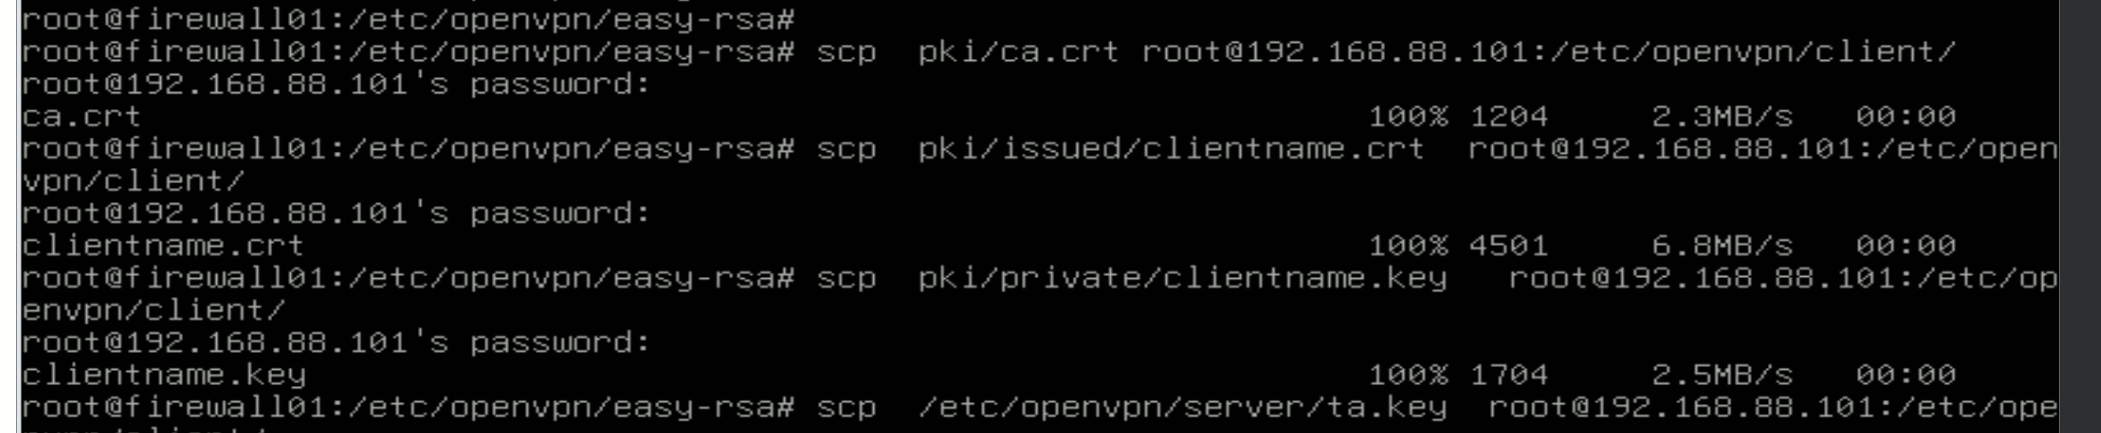
cd /etc/openvpn/easy-rsa
scp pki/ca.crt root@192.168.10.12:/etc/openvpn/client

scp pki/issued/clientname.crt root@192.168.10.12:/etc/openvpn/client

scp pki/private/clientname.key root@192.168.10.12:/etc/openvpn/client

scp /etc/openvpn/server/ta.key root@192.168.10.12:/etc/openvpn/client
分号 和 井号都是注释
 cp /usr/share/doc/openvpn/examples/sample-config-files/server.conf /etc/openvpn

vim server.conf
将 证书和私钥路径改为 server/ 下
systemctl stop openvpn@client
cp /usr/share/doc/openvpn/examples/sample-config-files/client.conf ./
apt install openvpn-dco-dkms

systemctl restart openvpn@server
systemd-tty-ask-password-agent
Skills39
ip a
cd ~
make-
./easyrsa build-ca nopass
./easyrsa build-server-full server nopass
./easyrsa gen-dh nopass
openvpn --genkey secret pki/ta.key
./easyrsa build-client-full client nopass
cp pki