01 - 交换网络

一、配置 VTPv3
题目要求的 密码采用 md5 加密,需要使用 VTP v3
1、将 LEAF-SW-01、LEAF-SW-02、SPINE-SW-01、SPINE-SW-02 设置为 VTP 透明模式:
都是一样的配置:LEAF-SW-01(config)#vtp version 3LEAF-SW-01(config)#vtp mode transparent LEAF-SW-01(config)#vtp domain nsa2024.wscLEAF-SW-01(config)#vtp password Skills39! hidden //设置 VTP 的密码,并采用 MD5 加密
2、在 LEAF-SW-03、LEAF-SW-04 关闭 VTP协议:
LEAF-SW-03(config)#vtp mode off
二、创建 VLAN:
1、LEAF-SW-01:
创建VLAN10,命名为“Cluster1”。将Gi0/1,Gi0/2,Gi0/3接口模式改成:Access,并加入VLAN10。
LEAF-SW-01(config)#vlan 10LEAF-SW-01(config-vlan)#name Cluster1LEAF-SW-01(config-vlan)#int ra g0/1-3LEAF-SW-01(config-if-range)#sw mo acLEAF-SW-01(config-if-range)#sw ac vl 10
2、LEAF-SW-02:
创建VLAN20,命名为“Cluster1”。将Gi0/1,Gi0/2,Gi0/3接口模式改成:Access,并加入VLAN10。
LEAF-SW-02(config)#vlan 20LEAF-SW-02(config-vlan)#name Cluster1LEAF-SW-02(config-vlan)#int ra G0/1-3LEAF-SW-02(config-if-range)#sw mo acLEAF-SW-02(config-if-range)#sw ac vl 10# 这里有点问题(不知是否是题目的问题)因为题目没有要求创建 VLAN10,这里却需要加入 VLAN 10
3、SPINE-SW-01:
创建VLAN10,命名为“Cluster1”,创建VLAN20,命名为“Cluster2”。将Gi0/1接口模式改成:Access,并加入VLAN10。将Gi0/2接口模式改成:Access,并加入VLAN20。
SPINE-SW-01(config)#vlan 10SPINE-SW-01(config-vlan)#name Cluster1SPINE-SW-01(config-vlan)#vlan 20SPINE-SW-01(config-vlan)#name Cluster2SPINE-SW-01(config-vlan)#interface G0/1SPINE-SW-01(config-if)#sw mo acSPINE-SW-01(config-if)#sw ac vl 10SPINE-SW-01(config-if)#interface G0/2SPINE-SW-01(config-if)#sw mo acSPINE-SW-01(config-if)#sw ac vl 20
4、SPINE-SW-02:
创建VLAN10,命名为“Cluster1”,创建VLAN20,命名为“Cluster2”。将Gi0/1接口模式改成:Access,并加入VLAN10。将Gi0/2接口模式改成:Access,并加入VLAN20。
SPINE-SW-02(config)#vlan 10SPINE-SW-02(config-vlan)#name Cluster1SPINE-SW-02(config-vlan)#vlan 20SPINE-SW-02(config-vlan)#name Cluster2SPINE-SW-02(config-vlan)#interface G0/1SPINE-SW-02(config-if)#sw mo acSPINE-SW-02(config-if)#sw ac vl 10SPINE-SW-02(config-if)#interface g0/2SPINE-SW-02(config-if)#sw mo acSPINE-SW-02(config-if)#sw ac vl 20
三、配置 RSTP 生成树:
1、SPINE-SW-01
配置生成树模式为Rapid PVST+,修改VLAN的优先级为0。
SPINE-SW-01(config)#spanning-tree mode rapid-pvst SPINE-SW-01(config)#spanning-tree vlan 10,20 priority 0
2、SPINE-SW-02:
配置生成树模式为Rapid PVST+,修改VLAN的优先级为4096。
SPINE-SW-02(config)#spanning-tree mode rapid-pvst SPINE-SW-02(config)#spanning-tree vlan 10,20 priority 4096
3、LEAF-SW-01:
配置生成树模式为Rapid PVST+,优先级保持默认。Gi0/3接口开启portfast和bpdufilter。
LEAF-SW-01(config)#spanning-tree mode rapid-pvst //默认就是 32768 优先级
·在 G0/3 接口开启 portfast 和 bpdufilter:
SPINE-SW-01(config)#interface G0/3SPINE-SW-01(config-if)#spanning-tree portfast network SPINE-SW-01(config-if)#spanning-tree bpdufilter enable
4、LEAF-SW-02:
配置生成树模式为Rapid PVST+,优先级保持默认。Gi0/3接口开启portfast和bpdufilter。
LEAF-SW-02(config)#spanning-tree mode rapid-pvst
·在 G0/3 接口开启 portfast 和 bpdufilter:
SPINE-SW-01(config)#interface G0/3SPINE-SW-01(config-if)#spanning-tree portfast network SPINE-SW-01(config-if)#spanning-tree bpdufilter enable
四、配置 端口安全:
1、LEAF-SW-01:(LEAF-SW-02配置也是一样的)
LEAF-SW-01(config)#int g0/3LEAF-SW-01(config-if)#shutdown LEAF-SW-01(config-if)#switchport port-security LEAF-SW-01(config-if)#switchport port-security maximum 10LEAF-SW-01(config-if)#no sh
·配置 违规端口 600秒后自动恢复:
全局模式下:LEAF-SW-01(config)#errdisable recovery cause allLEAF-SW-01(config)#errdisable recovery interval 600
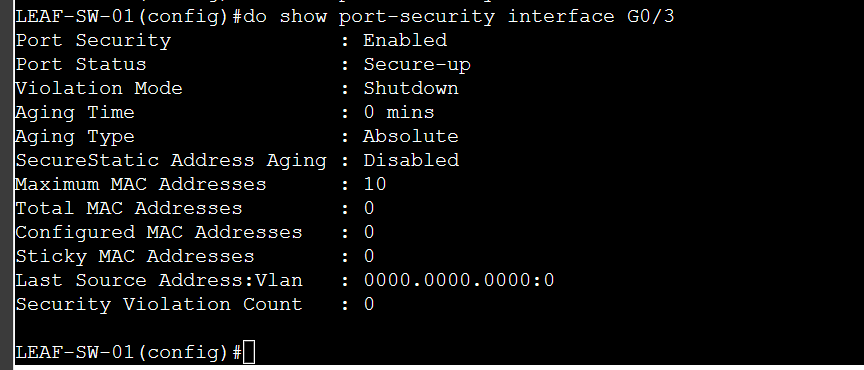
·查看 端口安全状态:
LEAF-SW-01(config)#do show port-security interface g0/3 //查看端口安全是否启用

·查看 端口违规自动恢复配置:
LEAF-SW-01(config)#do show errdisable recovery | inc intervalLEAF-SW-01(config)#do show errdisable recovery | inc psecure-violation